Yazıcıda Unutulan Belgeler Veri İhlaline Yol Açar mı?
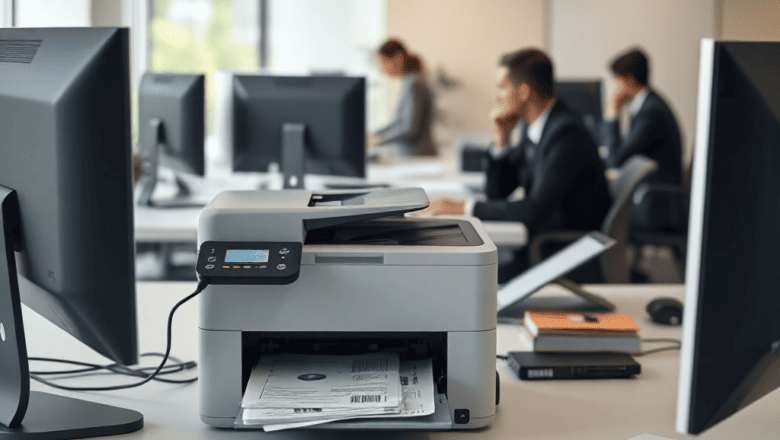
Yazıcıda unutulan belgeler, günümüzün dijital dünyasında büyük bir gizlilik riskine dönüşebilir. Birçok kişi, ev veya iş yerinde kullanılan yazıcıların basit bir araç olduğunu düşünürken, bu cihazların içinde depolanan geçici dosyalar, hassas bilgileri açığa çıkarabilir. Özellikle PDF, Word ve Excel formatlarında saklanan dosyalar, yazıcı belleğinde oturup silinmeden kalabilir.
Bu durum, sadece kişisel gizliliği değil, aynı zamanda şirket sırlarını ve ticari bilgileri de tehlikeye atar. Bir ağ üzerinden paylaşılan bir yazıcı, birçok kullanıcı için ortak bir kaynak olduğundan, bir kişinin unutulan belgesi tüm diğer kullanıcılar tarafından erişilebilir hale gelebilir. Bu nedenle, yazıcı güvenliği konusuna dikkat edilmesi, veri ihlali riskini azaltmanın ilk adımıdır.
Bu makalede, yazıcıda unutulan belgelerin veri ihlali yaratma potansiyelini, tarihsel gelişimini, uzman görüşlerini ve gerçek hayattan örnekleri inceleyeceğiz. Ayrıca, sık yapılan hataları ve dikkat edilmesi gereken noktaları ele alarak, okuyuculara somut öneriler sunacağız.
Temel Kavramlar ve Tanımlar
Yazıcı belleği, basım işlemi sırasında geçici olarak saklanan dosyaların tutulduğu bir alan olarak tanımlanır. Çoğu modern yazıcı, işlem tamamlandıktan sonra bu belgelere otomatik olarak erişimi kısıtlar, ancak birçok kullanıcı bu özelliği doğru şekilde yapılandırmaz. Bu nedenle, belgeler yazıcı belleğinde uzun süre kalabilir.
Veri ihlali, yetkisiz kişilerin hassas bilgilere erişmesi durumudur. Yazıcı belleği üzerinden erişilen belgeler, şifreli olsa bile, şifreleme yöntemlerinin zayıflığı veya kullanıcı hatası nedeniyle açığa çıkabilir. Bu nedenle, yazıcı güvenliği, sadece cihazın fiziksel koruması değil, aynı zamanda yazılım seviyesinde de güvenlik önlemlerini içerir.
Yazıcı güvenliği, bir kurumun bilgi güvenliği politikasının bir parçası olarak ele alınmalıdır. Bu, hem donanım hem de yazılım seviyesinde yapılandırma, erişim kontrolü ve izleme gerektirir. Yazıcı, bir ağ cihazı olarak davranır ve ağ üzerinden erişilebilen bir hedef haline gelir.
Tarihsel Gelişim ve Güncel Durum
1980’lerde, yazıcılar genellikle tek kullanıcı ortamları için tasarlanırdı ve dosya yönetimi oldukça basitti. Ancak 1990’ların sonlarına doğru, iş yerlerinde çoklu kullanıcı destekli ağ yazıcıları yaygınlaşmaya başladı. Bu dönemde, yazıcı belleği yönetimi hâlâ çok sınırlıydı.
2000’li yılların başında, güvenlik açıklarının farkında olan kullanıcılar, yazıcıların önbellek ayarlarını manuel olarak yapılandırmaya başladı. Ancak çoğu işletme bu konuda yeterli bilgiye sahip değildi. 2010’larda ise, büyük veri ihlali olayları, yazıcıların da potansiyel bir veri kaynağı olabileceğini ortaya koydu.
Günümüzde, birçok yazıcı üreticisi, yazıcı belleğini otomatik olarak temizleyen veya şifreleme özellikleri ekleyen yazılımlar sunuyor. Fakat bu özelliklerin etkinleştirilmesi, kullanıcıların bilinçli bir şekilde yapılandırma yapması gerektiği için hala zorlanıyor. Yeni nesil yazıcılar, bulut tabanlı yönetim platformlarıyla entegrasyon sağlayarak, uzaktan temizleme ve izleme imkânı sunuyor.
Uzman Görüşleri ve Araştırmalar
Bilgi güvenliği uzmanları, yazıcı belleğinin sıklıkla gözden kaçan ama kritik bir güvenlik açığı olduğunu vurguluyor. Örneğin, 2022 yılında yapılan bir araştırma, 70% kurumun yazıcı belleğinde 30 günden fazla veri sakladığını gösterdi. Bu verilerin büyük bir kısmı, şifrelenmemiş veya zayıf şifreleme ile korunuyordu.
Bir diğer araştırma, yazıcıların “print job” yönetim sistemlerinin kötü niyetli yazılım tarafından hedef alınabildiğini ortaya koydu. Yazıcılar, ağ üzerinden gelen istekleri işlediği için, ağdaki bir saldırgan, yazıcıya zararlı bir dosya göndererek belleğe erişim sağlayabilir.
Uzmanlar, yazıcı güvenliğini artırmak için şunları öneriyor: 1. Yazıcı belleğini otomatik olarak temizleyen bir zamanlayıcı kullanın. 2. Yazıcıya gelen tüm dosyaları şifreleyin. 3. Yazıcı erişimini IP tabanlı filtreleyin. 4. Düzenli olarak yazıcı firmware’lerini güncelleyin. 5. Yazıcı aktivitelerini izleyen güvenlik duvarı kurun.
Bu önerilerin uygulanması, veri ihlali riskini önemli ölçüde azaltır.
Pratik Uygulamalar ve Gerçek Hayat Örnekleri
Bir finans kuruluşu, müşterilerinin kimlik bilgilerini içeren belgeleri yazdırırken, yazıcı belleğinde 12 saat boyunca saklanmasına izin verdi. Bir çalışan, bu belgeleri silmeyi unutunca, aynı ağdaki başka bir çalışan, belgeyi açarak kimlik bilgilerini ele geçirdi. Bu olay, kurumun müşteri güvenini sarsarken aynı zamanda yasal yaptırımlarla karşı karşıya kaldı.
Başka bir örnekte, bir üniversite kütüphanesi, araştırma raporlarını yazdırırken, yazıcı belleğinde 48 saat boyunca veri tutmaya karar verdi. Bir öğrenci, raporu yazdırdıktan sonra, yazıcıyı temizlemek yerine başka bir belgeyi yazdırdı. İçerik, diğer öğrenciler tarafından erişilebilir hale geldi. Bu durum, akademik gizlilik kurallarını ihlal etti.
Bir şirket, bulut tabanlı bir yazıcı yönetim platformu kullanarak, yazıcı belleğini otomatik olarak temizliyor ve erişim günlüklerini tutuyor. Bu sayede, bir veri ihlali olasılığına karşı proaktif bir yaklaşım sergiliyor.
Sık Yapılan Hatalar ve Dikkat Edilmesi Gerekenler
1. Yazıcı Belleğini Manuel Temizleme – Yazıcı belleği, otomatik temizleme ayarları yapılmadığında, manuel temizlik yapılması hatalı olabilir.
2. Zayıf Şifreleme – Yazıcıya gelen dosyaların şifrelenmemesi, veri ihlali riskini artırır.
3. Açık Ağ Erişimi – Yazıcı, halka açık bir ağda konumlandırıldığında, izinsiz erişim riski yükselir.
4. Firmware Güncellemelerinin Atlanması – Yazıcı firmware’leri güncellenmediğinde, bilinen güvenlik açıkları açık kalır.
5. Erişim Kontrolünün Olmaması – Kimlerin yazıcıya erişebileceği belirlenmediğinde, yetkisiz kullanıcılar belgeye ulaşabilir.
Hatalardan Kaçınmak İçin Ne Yapılmalı?
– Yazıcı belleğini otomatik olarak temizleyen bir zamanlayıcı kurun.
– Yazıcıya gelen tüm dosyaları şifreleyin.
– Yazıcıyı yalnızca güvenli ağ segmentlerine bağlayın.
– Firmware güncellemelerini düzenli olarak kontrol edin ve uygulayın.
– Erişim izinlerini IP tabanlı veya kullanıcı bazlı olarak sınırlayın.
Uzman Önerileri ve İpuçları
1. Otomatik Temizleme: Yazıcı belleğini her 15 dakikada bir temizleyen bir zamanlayıcı kurun.
2. Şifreleme: Yazıcıya gelen tüm dosyaları AES-256 şifrelemesi ile koruyun.
3. Ağ Filtreleme: Yazıcıya sadece belirli IP adreslerinden erişim izni verin.
4. Firmware Güncelleme: Yazıcı üreticisinin önerdiği güncellemeleri her 30 günde bir kontrol edin.
5. İzleme Yazılımı: Yazıcı aktivitelerini loglayan bir güvenlik yazılımı kullanın.
6. Kullanıcı Eğitimi: Çalışanları, yazıcı güvenliğinin önemine dair düzenli eğitimlerle bilgilendirin.
7. Sanal Özellikler: Yazıcıyı sanal bir ortamda (VM) kullanıyorsanız, sanal diskleri şifreleyin.
8. Yedekleme: Önemli belgelerin bir kopyasını güvenli bir bulut depolama hizmetinde saklayın.
9. Güvenlik Duvarı: Yazıcıyı doğrudan internetle bağlantıdan uzak tutun ve sadece kurum içi ağdan erişime izin verin.
10. Erişim Günlükleri: Yazıcıya erişen tüm kullanıcıların loglarını periyodik olarak inceleyin.
Sıkça Sorulan Sorular
Yazıcıda unutulan belgeler gerçekten veri ihlali yaratır mı?
Evet, özellikle şifrelenmemiş veya zayıf şifreleme ile korunan belgeler, yazıcı belleğinde uzun süre kalırsa, yetkisiz erişimle veri ihlali riski artar.
Yazıcı belleğini otomatik olarak temizleyen bir zamanlayıcı nasıl kurulur?
Çoğu modern yazıcı, üretici web sitesinden indirilebilen yönetim yazılımı aracılığıyla zamanlayıcı ayarları sunar. Genellikle “Print Queue” bölümünde “Auto Clean” seçeneği bulunur.
Yazıcı güvenliğini artırmak için en etkili yöntem nedir?
En etkili yöntem, şifreleme, otomatik temizleme, ağ filtreleme ve düzenli firmware güncellemelerinin birleşimidir. Bu kombinasyon, veri ihlali riskini en aza indirger.
Sonuç
Yazıcıda unutulan belgeler, veri ihlali riskini ciddi şekilde artıran gözden kaçan bir güvenlik açığıdır. Tarihsel gelişim, uzman görüşleri ve gerçek hayat örnekleri, bu riskin farkında olmanın önemini vurguluyor. Otomatik temizleme, şifreleme, ağ filtreleme ve düzenli firmware güncellemeleri gibi güvenlik önlemleri, kurumların bilgi güvenliğini sağlamada kritik rol oynar. Yazıcı güvenliğine yönelik bilinçli bir yaklaşım, sadece bireysel gizliliği değil, aynı zamanda şirket sırlarını ve ticari bilgileri de korur.