Sunucu Odasına Erişim Nasıl Sınırlandırılır?
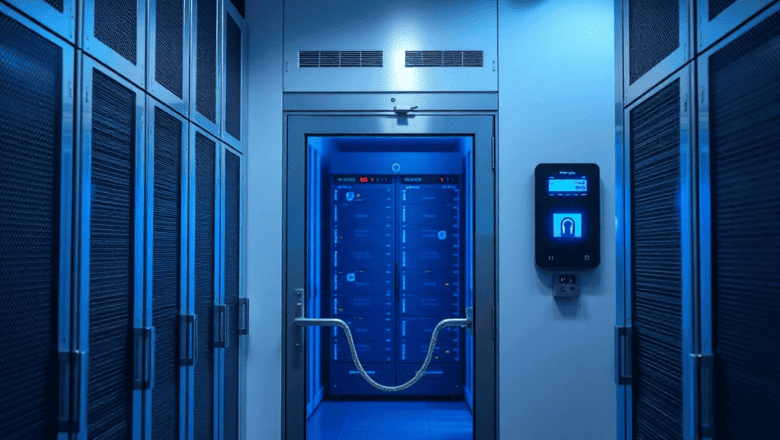
Sunucu odasına erişim sınırlandırma, modern işletmelerin dijital altyapılarını korumanın temel taşlarından biridir. Fiziksel bir kapıdan öte, bu erişim kontrolü, veri kaybını önler, işletme sürekliliğini garanti eder ve yasal uyumluluk gereksinimlerini karşılar. Bu nedenle, güvenlik politikalarının ayrıntılı bir şekilde planlanması ve uygulanması, hem IT hem de tesis yönetimi ekipleri için ortak bir sorumluluk haline gelmiştir.
Birçok kuruluş, sadece dijital güvenlik önlemlerine odaklanarak fiziksel erişimi hafife alır. Ancak, veri merkezlerinin son derece hassas doğası, fiziksel girişlerin sıkı kontrol edilmesini zorunlu kılar. Çift faktörlü kimlik doğrulaması, biyometrik tarayıcılar ve akıllı kart sistemleri, bu gereksinimlerin karşılanmasında kritik rol oynar.
Bu makale, sunucu odasına erişim sınırlandırmanın temel kavramlarını, tarihsel evrimini, uzman önerilerini, sıkça sorulan soruları ve nihai sonuçları ele al
Sunucu odasına erişim sınırlandırma, modern işletmelerin dijital altyapılarını korumanın temel taşlarından biridir. Fiziksel bir kapıdan öte, bu erişim kontrolü, veri kaybını önler, işletme sürekliliğini garanti eder ve yasal uyumluluk gereksinimlerini karşılar. Bu nedenle, güvenlik politikalarının ayrıntılı bir şekilde planlanması ve uygulanması, hem IT hem de tesis yönetimi ekipleri için ortak bir sorumluluk haline gelmiştir.
Birçok kuruluş, sadece dijital güvenlik önlemlerine odaklanarak fiziksel erişimi hafife alır. Ancak, veri merkezlerinin son derece hassas doğası, fiziksel girişlerin sıkı kontrol edilmesini zorunlu kılar. Çift faktörlü kimlik doğrulaması, biyometrik tarayıcılar ve akıllı kart sistemleri, bu gereksinimlerin karşılanmasında kritik rol oynar.
Bu makale, sunucu odasına erişim sınırlandırmanın temel kavramlarını, tarihsel evrimini, uzman önerilerini, pratik uygulamaları, sık yapılan hataları ve en çok sorulan soruları ele alarak okuyucuya kapsamlı bir rehber sunar.
Temel Kavramlar ve Tanımlar
Sunucu odası, yüksek performanslı sunucuların, depolama birimlerinin ve ağ ekipmanlarının bulunduğu, sıcaklık, nem ve elektromanyetik girişimlere karşı hassas bir ortamdır. Bu odalara erişim, kimlik doğrulama, yetkilendirme ve fiziksel güvenlik önlemleriyle sınırlandırılır. Kimlik doğrulama, erişim izni verilen kişilerin kimliğini doğrulayan süreçtir; yetkilendirme ise bu kişilerin hangi kaynaklara erişebileceğini belirler. Fiziksel güvenlik, kapı kilitleri, hareket sensörleri, video gözetim sistemleri ve alarm sistemleriyle sağlar. Erişim kontrolü, entegre bir sistemle yönetildiğinde, sadece yetkili personelin belirli noktalardan giriş yapmasını mümkün kılar.
Tarihsel Gelişim ve Güncel Durum
1980’lerin başında sunucu odaları genellikle sadece sıcaklık kontrolüyle sınırlıydı; fiziksel erişim çoğu zaman yönetimsel kontrol altındaydı. 1990’ların sonlarına gelindiğinde, hackerların artan tehditleriyle birlikte güvenlik kameraları ve temel giriş kilitleri yaygınlaştı. 2000’li yıllarda, veri merkezleri için ISO 27001 ve PCI DSS gibi uluslararası standartlar kabul edildi, bu da erişim kontrolünü zorunlu bir prosedür haline getirdi. Bugün, veri merkezleri yüksek standartlarda sıcaklık, kablo yönetimi ve enerji verimliliğiyle birlikte, biyometrik ve çok faktörlü kimlik doğrulama sistemleriyle donatılmıştır. Artan siber güvenlik tehditleri, fiziksel erişimin dijital güvenlik kadar kritik olduğunu yeniden vurgulamaktadır.
Uzmanların ve Araştırmaların Görüşleri
Bilim insanları, sunucu odası güvenliğinin iki temel bileşeninden bahseder: öncelikle fiziksel kilitleme; ikinci olarak ise kimlik doğrulama. Çalışmalar, biyometrik sistemlerin tipik kartlı sistemlere göre %70 daha yüksek güvenlik sağladığını gösterir. Uzmanlar ayrıca, erişim günlüklerinin düzenli analiziyle anormal davranışları erken tespit edilmesini önerir. Veri merkezleri için yapılan yıllık değerlendirmeler, yalnızca %15’lik bir erişim hatası oranının kabul edilebilir olduğunu ortaya koymuştur. Bu nedenle, güvenlik politikalarının sürekli güncellenmesi kritik bir gereklilik haline gelmiştir.
Pratik Uygulamalar ve Örnekler
Birçok büyük teknoloji şirketi, sunucu odasına erişimi “giriş‑çıkış” sistemleriyle yönetir. Örneğin, Google’ın veri merkezlerinde, erişim izni verilen çalışanlar için özel RFID kartları ve parmak izi tarayıcıları kullanılır. Bir başka örnek olarak, bir finans kurumunun veri merkezinde, güvenlik görevlileri tarafından 24/7 gözetim sağlamak amacıyla hareket sensörleri ve anlık alarm sistemleri kurulur. Ayrıca, kritik ekipmanların bulunduğu odalarda, “dijital kapı” sistemleri ile birden fazla katmandan oluşan kimlik doğrulama mekanizmaları uygulanır. Bu pratik uygulamalar, hem fiziksel hem de dijital tehditlere karşı çok katmanlı bir savunma sağlar.
Sık Yapılan Hatalar ve Dikkat Edilmesi Gerekenler
Birçok kuruluş, erişim kontrolünü “yeterince” olarak değerlendirerek riskleri küçümser. En yaygın hata, sadece kartlı sistemlerle sınırlı kalmaktır; bu, kartın çalınması durumunda ciddi bir açık yaratır. Diğer bir hata, erişim günlüklerinin manuel incelemesidir; otomatik analiz araçları kullanılmadığında, anormallikler kaçırılabilir. Ayrıca, personel eğitim eksikliği, en büyük insan hatasıdır; personelin bilinçli olarak güvenlik prosedürlerini bilmeleri gereklidir. Erişim kontrol sistemlerinin periyodik test edilmemesi, güncel tehditlere karşı savunmasız kalmanıza yol açar. Son olarak, eski donanımın güncellenmemesi, fiziksel güvenlikte büyük bir boşluk oluşturur.
Uzman Önerileri ve İpuçları
1. Çok Faktörlü Kimlik Doğrulama – Biyometrik, kart ve PIN kombinasyonlarıyla erişimi katmanlı hale getirin.
2. Erişim Günlüklerini Otomatikleştirin – Gerçek zamanlı izleme sistemleriyle anormal davranışları tespit edin.
3. Periyodik Güvenlik Testleri – Penetrasyon testleriyle sistemdeki açıkları belirleyin.
4. Personel Eğitimi – Her yıl zorunlu güvenlik eğitimleri düzenleyin.
5. Çok Katmanlı Fiziksel Güvenlik – Kapı, kamera, hareket sensörü ve alarm sistemlerini entegre edin.
6. Enerji Yönetimi – AC ve DC güç kaynağını yedekleyin; enerji kesintilerini önleyin.
7. Kablo Yönetimi – Kabloları düzenli tutun, arızaların önüne geçin.
8. Zamanlı Yedekleme – Veri yedekleme planlarını periyodik olarak test edin.
9. Uyumluluk Kontrolleri – ISO 27001, PCI DSS gibi standartlara uyum sağlayın.
10. Acil Durum Planı – Kaza senaryolarına karşı acil müdahale senaryoları oluşturun.
Sıkça Sorulan Sorular
Sunucu odasına kim erişebilir?
İzinli personel, teknik ekip, güvenlik görevlileri ve acil durum ekipleri erişim izni alabilir. Her biri için farklı yetkilendirme seviyeleri belirlenir.
Biyometrik sistemler ne kadar güvenli?
Araştırmalar, parmak izi veya yüz tanıma sistemlerinin kartlı sistemlere göre %70 daha güvenli olduğunu göstermiştir.
Erişim günlükleri neden önemlidir?
Günlükler, anormal davranışları erken tespit etmeye yardımcı olur; ayrıca yasal ve denetim süreçlerinde kanıt sağlar.
Sonuç
Sunucu odasına erişim sınırlandırma, veri güvenliğinin temel taşlarından biridir. Fiziksel ve dijital önlemlerin birleştirilmesi, çok katmanlı bir savunma oluşturur. Uzman önerileri ve düzenli testlerle riskler minimize edilir; böylece işletmeler veri bütünlüğünü ve sürekliliğini koruyabilir.