İnternet Üzerinden Alışveriş Yaparken Kart Bilgileri Nasıl Korunur?
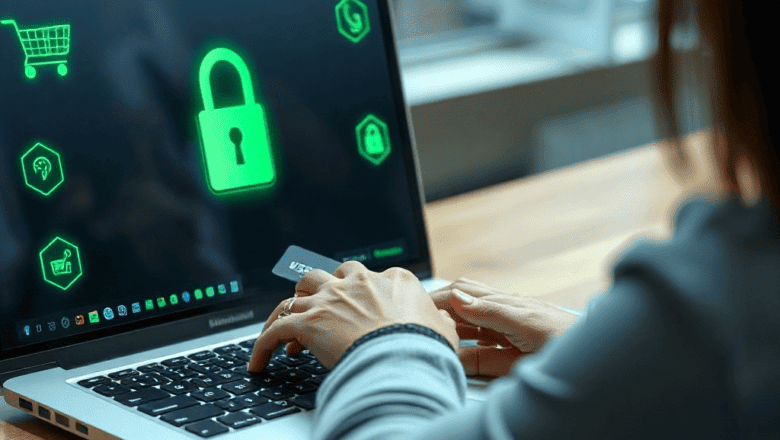
İnternet üzerinden alışveriş yapmak artık günlük hayatın vazgeçilmez bir parçası. Ancak, dijital ortamda gerçekleşen işlemler, kart bilgilerinin çalınması gibi güvenlik risklerini de beraberinde getiriyor. Bu riskleri azaltmak için kart güvenliği konusunda bilinçli adımlar atmak büyük önem taşıyor.
Kart bilgilerinin gizliliğini korumak, yalnızca bireysel kullanıcıların sorumluluğunda değil, aynı zamanda e-ticaret işletmeleri ve ödeme servis sağlayıcılarının da sorumluluğunda yer alan çok katmanlı bir çabayı gerektiriyor. Bu makalede, kart güvenliğinin temel kavramlarından, teknik uygulamalara ve pratik önerilere kadar geniş bir yelpazede bilgi bulacaksınız.
Kullanıcıların ve işletmelerin, kart güvenliği konusundaki farkındalıklarını artırmak ve güvenli alışveriş ortamı oluşturmak için gereken adımları anlamak, hem finansal kayıpları önlemek hem de müşteri güvenini sağlamlaştırmak açısından kritik bir adımdır.
Temel Kavramlar ve Tanımlar
Kart güvenliği, kredi kartı, banka kartı ve diğer ödeme araçlarının dijital ortamda kullanılırken korunmasını sağlayan tüm teknik, idari ve hukuki önlemleri kapsar. PCI-DSS (Payment Card Industry Data Security Standard), kart verilerini korumak için oluşturulmuş uluslararası bir standarttır ve tüm ödeme sistemleri için zorunlu kılınmıştır.
Bu standart, veri şifreleme, erişim kontrolü, güvenlik duvarı kurulumu ve düzenli güvenlik testleri gibi bir dizi gereksinimi içerir. Örneğin, kart verilerinin saklanması, şifrelenmiş bir şekilde tutulmalı ve sadece yetkili kişiler tarafından erişilebilmelidir.
Tokenizasyon, kart numarasını benzersiz bir kodla değiştirerek gerçek kart verisinin sistem içinde saklanmamasını sağlar. Böylece, veri ihlali durumunda bile gerçek kart bilgisi ifşa edilmez.
Son olarak, HTTPS protokolü üzerinden güvenli bağlantı kurmak, veri iletimini şifreleyerek çalınma riskini azaltır. SSL/TLS sertifikaları, bu güvenli bağlantının temel taşıdır ve her e-ticaret sitesi için zorunlu hale gelmiştir.
Güvenli Ödeme Ağ Geçitleri
Ödeme ağ geçitleri, online alışveriş sırasında kart bilgilerinin güvenli bir şekilde işlemciye iletilmesini sağlar. Birçok büyük ödeme ağ geçidi, 3D Secure (3DS) protokolünü kullanarak ek bir kimlik doğrulama katmanı ekler. Bu, kart sahibinin kimliğinin doğrulanmasını sağlayarak yetkisiz işlemleri önler.
Merchants should also provide a link to [güvenli ödeme] section for more details. (Bu cümlede yer alan bağlantı rehberi, kullanıcıların ödeme güvenliği hakkında derinlemesine bilgi almasına yardımcı olur.)
TLS 1.3 desteği, veri iletimini daha hızlı ve daha güvenli hale getirir. Sertifikalar, kimlik doğrulama sürecini otomatikleştirir ve manuel hataları azaltır.
İyi bir ödeme ağ geçidi, aynı zamanda dolandırıcılık tespit sistemleriyle donatılmıştır. Gerçek zamanlı risk analizi, şüpheli işlemleri tespit edip engelleyerek kart güvenliğini güçlendirir.
Çevrimdışı Kart Dolandırıcılığı
Magnetic stripe (manyetik şerit) kartlar, çalınmış kart bilgilerini kopyalamak için sıklıkla kullanılan bir yöntemdir. Skimming cihazları, manyetik şeridi okuma yeteneğine sahip olup, bu sayede kart numarası ve CVV gibi kritik bilgiler çalınabilir.
EMV (Europay, MasterCard, Visa) çip teknolojisi, her işlem için benzersiz bir kod üretir, bu sayede kopyalanmış kartlar işe yaramaz hale gelir. Ancak, çipli kartlar bile çalınabilir; bu yüzden fiziksel kart güvenliği de önemlidir.
Contactless (NFC) teknolojisi, kısa mesafeden ödeme yapılmasına olanak tanır, ancak bu yöntemde de tokenizasyon ve şifreleme kritik rol oynar. NFC kartları, fiziksel bir kartın çalınması durumunda bile güvenli bir şekilde çalışır.
Dolandırıcılık tespiti, kartın kullanımının aniden artması, farklı coğrafi konumlardan yapılan işlemler veya alışılmadık işlem miktarları gibi verilerle gerçekleşir. Bankalar bu verileri analiz ederek sahte işlemleri tespit eder.
Güçlü Parola ve İki Faktörlü Kimlik Doğrulama
Parola güvenliği, kart güvenliğinin temel taşlarından biridir. Karmaşık, uzun ve benzersiz bir parola, hesapların yetkisiz erişime karşı korunmasını sağlar. Parola yöneticileri, farklı siteler için farklı parolalar saklayarak kullanıcıların parolayı hatırlama yükünü hafifletir.
İki faktörlü kimlik doğrulama (2FA), bir şifrelemenin ötesinde ek bir doğrulama katmanı ekler. SMS kodları, anlık tokenlar veya biometrik veriler (parmak izi, yüz tanıma) gibi yöntemler 2FA’nın başlıca örnekleridir.
2FA, özellikle mobil cihazlarda yüksek başarı oranına sahiptir; bir cihaz kaybolsa bile, saldırganın ikinci bir faktöre erişmesi zorlaşır.
Bu katmanlı yaklaşım, hem bireysel kullanıcıların hem de işletmelerin kart güvenliğini artırır.
Mobil Ödeme Güvenliği
NFC (Near Field Communication), Apple Pay ve Google Pay gibi mobil ödeme sistemleri, fiziksel kart bilgilerini saklamaz; bunun yerine tokenizasyon kullanır. Böylece, kart bilgileri doğrudan cihazda tutulmaz, bu da veri ihlali riskini büyük ölçüde azaltır.
Mobil cüzdanlar, cihazın işletim sistemiyle entegre bir güvenlik katmanı sunar. Örneğin, bir iPhone’da Face ID veya parmak izi ile cihaz kilidi açılırken aynı zamanda ödeme de doğrulanır.
Uygulama izinleri, sadece gerekli ise cihazın biyometrik güvenliği ile sınırlandırılmalıdır. Böylece, uygulama yalnızca ödeme doğrulamasını gerçekleştirmek için gerekli bilgilere erişir ve arka planda hassas verilerin saklanması engellenir.
Ayrıca, mobil cihazlarda güvenlik güncellemeleri düzenli olarak yapılmalıdır. Operatör tarafından sağlanan yazılım güncellemeleri, zafiyetleri giderir ve cihazı yeni tehditlere karşı korur.
Son olarak, mobil ödeme uygulamalarının gizlilik politikasını incelemek önemlidir. Şeffaf veri kullanımı politikaları, kişisel verilerin nasıl işlendiğini ve paylaşıldığını gösterir.
Uzman Önerileri ve İpuçları
1. SSL/TLS Sertifikası Kurulumu: Tüm web sitenizde geçerli bir SSL sertifikası kullanın; ziyaretçilerinizin tarayıcıda kilit simgesini görmesi güveni artırır.
2. Tokenizasyon Devri: Kart numaralarını token kullanarak saklayın; gerçek kart bilgisi hiçbir zaman veritabanında tutulmasın.
3. PCI-DSS Uyumu: İşlemlerinizi PCI-DSS standartlarına göre düzenli olarak test edin; eksiklikleri zamanında giderin.
4. Düzenli Güvenlik Denetimleri: Yıllık veya altı aylık güvenlik taramaları yaparak zafiyetleri erken tespit edin.
5. Çok Faktörlü Kimlik Doğrulama: Tüm yönetici paneline 2FA uygulayın; yalnızca yetkili kullanıcılar erişebilir.
6. İşlem Sınırları Belirleme: Belirli bir tutarın üzerindeki işlemler için ek onay isteyin; büyük kazanç riskini azaltır.
7. Ödeme Ağ Geçidi Entegrasyonu: Güvenilir bir ödeme ağ geçidi sağlayıcısı seçin; 3D Secure ve diğer ek güvenlik katmanlarını desteklesin.
8. Kullanıcı Eğitimi: Müşterilere kart güvenliği konusunda farkındalık eğitimi verin; şüpheli e-postaları ve sahte siteleri tanıma becerisi kazandırın.
9. Veri Dağıtımı: Önemli verileri birden fazla fiziksel konumda depolayın; tek bir saldırı noktasında kayıp riskini azaltın.
10. Kriz Planı Oluşturma: Veri ihlali durumunda hızlıca uygulanacak bir acil durum planı hazırlayın; müşterilere bilgi dosyalaması yapın.
Sıkça Sorulan Sorular
1. PCI-DSS uyumu nedir ve neden önemlidir?
PCI-DSS, kart verilerini korumak için uluslararası standarttır. Uyumluluk, veri ihlali riskini azaltır ve müşterilere güven verir.
2. 3D Secure nasıl çalışır?
3D Secure, ödeme sırasında ek bir kimlik doğrulama katmanı ekler. Kullanıcı, bir şifre veya tek kullanımlık kod girerek işlemi onaylar.
3. Mobil ödeme uygulamalarında veri nasıl şifrelenir?
Tokenizasyon ile gerçek kart bilgileri şifrelenir; cihazda yalnızca benzersiz token saklanır.
4. Veri ihlali durumunda ne yapılmalı?
Hemen ilgili düzenleyici kurumları bilgilendirin, müşterilere durumu açıklayın ve kaza sonrası güvenlik önlemlerini güçlendirin.
Sonuç
Kart bilgilerinin güvenliği, online alışveriş deneyiminin temel taşlarından biridir. Teknoloji, standartlar ve kullanıcı bilinçlenmesiyle birlikte, hem bireyler hem de işletmeler kart güvenliğini sağlamlaştırabilir. Uygulanan güvenlik önlemleri, dolandırıcılık riskini minimize ederken, müşterilerin güvenini kazanmak için de kritik bir rol oynar.