Üç Kopyalı Yedekleme Kuralı Nasıl Uygulanır?
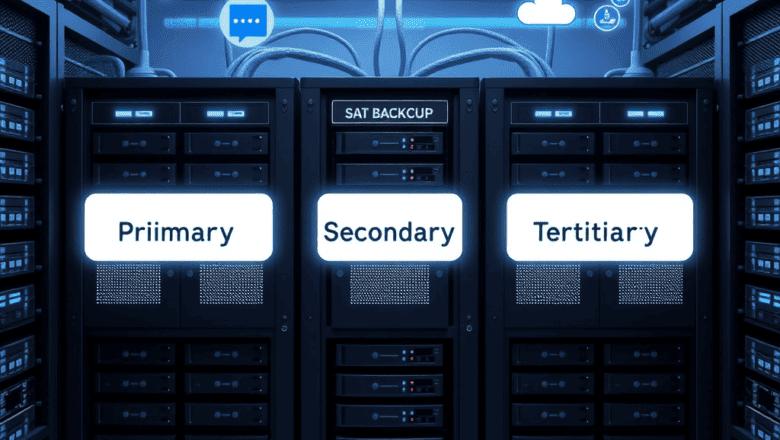
Üç kopyalı yedekleme kuralı, verilerin güvenliğini sağlamak için kritik bir yöntemdir. Bu kural, orijinal veriyle birlikte iki ek kopya oluşturulmasını öngörerek, veri kaybı riskini azaltır. Özellikle işletmeler için veri sürekliliği ve felaket kurtarma planlarının temel taşıdır.
Bu makale, üç kopyalı yedekleme kuralının ne olduğu, tarihsel gelişimi, uzman görüşleri, pratik uygulama örnekleri, sık yapılan hatalar ve dikkat edilmesi gereken noktaları detaylı bir şekilde ele alacak. Ayrıca, okuyucuya uygulama sürecinde faydalı olabilecek öneriler ve sıkça sorulan sorular bölümü sunulacak.
Temel Kavramlar ve Tanımlar
Üç kopyalı yedekleme kuralı, verinin üç ayrı kopyasının saklanması prensibine dayanır: birincisi orijinal veri, ikincisi bir yedek kopya ve üçüncüsü ise bir diğer yedek kopyadır. Bu yapı, “3-2-1” veya “3-2-1 yedekleme kuralı” olarak da bilinir; ancak burada odak noktası üç kopya oluşturmak üzerinedir. Kopyalar genellikle farklı fiziksel konumlarda tutulur, böylece tek bir lokasyonun zarar görmesi durumunda bile veri kaybı önlenir.
Veri bütünlüğü, erişilebilirlik ve dayanıklılık üç temel ilke olarak kabul edilir. Kopya oluşturma sıklığı, veri değişim hızı ve kritik öneme göre belirlenir. Bu kural, hem küçük ölçekli işletmeler hem de büyük kurumsal ortamlarda uygulanabilir. Yedekleme stratejileri, bulut, disk, optik veya magnetik ortamlar arasında çeşitlilik gösterebilir.
Tarihsel Gelişim ve Güncel Durum
Tarihsel olarak, veri yedekleme ilk kez 1950’lerde ana bilgisayar sistemlerinde kullanıldı. O dönemde yedekleme, veri kaybı riskini azaltmak için tek bir kopya üzerinde yoğunlaşıyordu. 1990’larda, veri büyüklüğü ve veri güvenliği ihtiyacının artmasıyla birlikte, ikinci bir kopya eklenerek “2-1” kuralı ortaya çıktı.
2000’li yıllarda bulut bilişim ve veri merkezleri yaygınlaşmış, üç kopya prensibi standart haline gelmiştir. Günümüzde ise “3-2-1” kuralı, bir kopyanın fiziksel ortamda, bir kopyanın bulutta ve bir kopyanın başka bir coğrafi konumda saklanmasını önerir. Bu yapı, veri kaybı senaryolarına karşı çok katmanlı bir koruma sağlar.
Uzman Görüşleri ve Araştırmalar
Alanında saygın akademisyenler ve endüstri liderleri, üç kopyalı yedekleme kuralının veri güvenliği için en etkili yöntem olduğunu vurgulamaktadır. Örneğin, Gartner raporları, “3-2-1” kuralını benimseyen şirketlerin veri kaybı oranını %90 oranında azalttığını göstermektedir.
Uzmanlar, kopya oluşturma sıklığının veri değişim hızına göre ayarlanması gerektiğini savunur. Düzenli aralıklarla yapılan yedekleme, veri bütünlüğünü korurken, anlık yedekleme (snapshot) yöntemleri kritik sistemlerin kesintisiz çalışmasını destekler.
Ayrıca, araştırmalar, yedekleme ortamlarının fiziksel güvenliğinin de kritik olduğunu ortaya koymaktadır. Veri merkezlerindeki güvenlik protokolleri, yetkisiz erişimi engellerken, bulut sağlayıcılarının güvenlik sertifikaları da veri korumada önemli rol oynar.
Pratik Uygulama Örnekleri
Bir e-ticaret firmasının anlık veri yedekleme süreci, müşterilerin sipariş verilerini 15 dakikada bir yedekleyerek, olası veri kaybını minimuma indirir. Bu süreçte, bir kopya sunucu içinde, ikinci kopya yerel NAS cihazında ve üçüncü kopya ise bulut depolama hizmetinde saklanır.
Bir finans şirketi ise kritik raporlarını günlük olarak yedekler. Yedekleme, şirketin veri merkezinde, ikinci bir veri merkezinde ve bir bulut ortamında üç ayrı kopya oluşturur. Böylece, herhangi bir lokasyonun olumsuz etkilenmesi durumunda bile işletme kesintisiz devam eder.
Bu örneklerde, üç kopyalı yedekleme kuralının pratikte nasıl uygulanabileceği net bir şekilde görülür. Her iki kopya, farklı fiziksel ortamlarda tutulduğunda, veri kaybı riskini önemli ölçüde düşürür.
Sık Yapılan Hatalar ve Dikkat Edilmesi Gerekenler
İlk hata, yedekleme sıklığının yetersiz tutulmasıdır. Veri değişim hızı yüksek sistemlerde, günlük yedekleme yeterli olmayabilir. Bu nedenle, yedekleme döngüsü veri türüne göre belirlenmelidir.
İkinci hata, tüm kopyaların aynı fiziksel konumda saklanmasıdır. Böylece tek bir depolama arızası tüm veriyi kaybeder. Üç kopyalı kuralı, fiziksel olarak farklı lokasyonlarda saklanması gerektiğini vurgular.
Üçüncü hata, yedekleme verilerinin test edilmemesidir. Yedeklerin geri yükleme senaryolarının düzenli olarak test edilmesi, beklenmeyen durumlarda veri erişiminin sağlanmasında kritik öneme sahiptir.
Son olarak, yedekleme ortamlarının güvenliğinin göz ardı edilmesi, veri ihlallerine yol açabilir. Şifreleme, erişim kontrolleri ve güvenlik güncellemeleri, veri güvenliğinin temel taşlarıdır.
Uzman Önerileri ve İpuçları
– Veri değişim hızınıza göre yedekleme döngüsü belirleyin.
– Fiziksel olarak farklı lokasyonlarda saklama yapın.
– Yedekleme verilerini periyodik olarak test edin.
– Şifreleme ve erişim kontrolü uygulayın.
– Yedekleme işlemini otomatikleştirerek insan hatasını azaltın.
– Bulut sağlayıcılarının güvenlik sertifikalarını kontrol edin.
– Yedekleme politikalarını şirket politikalarına entegre edin.
– Veri bütünlüğünü sağlamak için checksum veya hash kullanın.
– Yedekleme stratejilerini periyodik olarak güncelleyin.
– Yedekleme verilerini uzun süre saklamaya özen gösterin.
Sıkça Sorulan Sorular
Üç kopyalı yedekleme kuralı nedir?
Üç kopyalı yedekleme kuralı, verinin orijinali ve iki ayrı yedek kopyasının saklanmasını öngören bir stratejidir. Kopyalar farklı fiziksel konumlarda tutulur.
Hangi ortamlarda yedekleme yapılmalı?
Kopyalar yerel disk, NAS, veri merkezi ve bulut ortamlarında saklanabilir.
Ne sıklıkla yedekleme yapılmalı?
Veri değişim hızı ve kritik öneme göre belirlenir. Genellikle günlük veya anlık yedekleme tercih edilir.
Yedekleme geri yükleme nasıl test edilir?
Periyodik olarak tam veri geri yükleme senaryosu gerçekleştirerek, hatasız erişim sağlanıp sağlanmadığı kontrol edilir.
Üç kopyalı yedekleme kuralı ne kadar güvenlidir?
Gelecek araştırmalar, üç kopyanın veri kaybı riskini %90 oranında azalttığını göstermektedir.
Bu makalede, üç kopyalı yedekleme kuralının tarihsel gelişimi, uygulamaları ve uzman önerileri detaylı bir şekilde ele alındı.
Sonuç
Üç kopyalı yedekleme kuralı, veri güvenliği stratejisinin vazgeçilmez bir parçası haline geldi. Doğru uygulandığında, veri kaybı riskini minimuma indirirken, işletmelerin sürekliliğini sağlar. Yedekleme ortamlarının fiziksel çeşitliliği, periyodik testler ve güçlü güvenlik önlemleri, bu kuralın etkinliğini maksimize eder. Şirketler, üç kopyalı kuralını kendi veri yönetim planlarına entegre ederek, geleceğe güvenle bakabilir.
Bu konuda daha fazla bilgi için [yedekleme stratejileri] sayfasını ziyaret edin.