Bulunan Bir USB Bellek Neden Bilgisayara Takılmamalıdır?
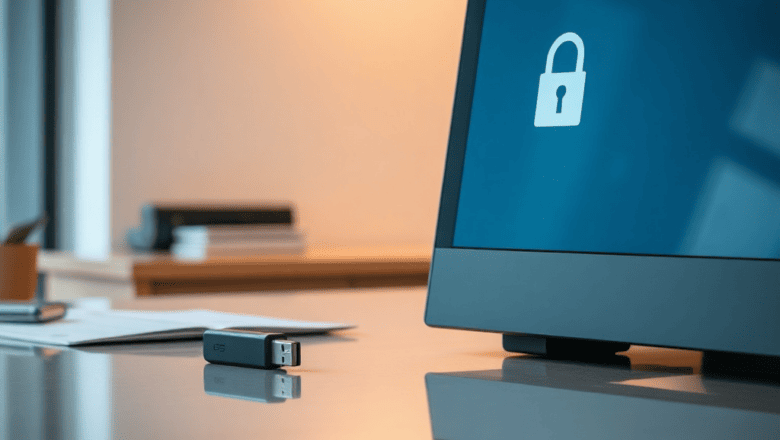
Bulunan Bir USB Bellek Neden Bilgisayara Takılmamalıdır?
Bir gün, evdeki bilgisayara rastgele bulunan küçük bir USB bellek takıldı. İlk başta sadece dosya transferi yapmayı planlayan kişi, kısa süre içinde sisteminde anormalliklerin ortaya çıkmasına tanık oldu. Bilgisayar yavaşladı, bazı programlar kilitlendi ve hatta veri silme tehdidiyle karşı karşıya kaldı. Bu durum, USB belleklerin beklenmedik tehditler taşıyabileceğini gösteren klasik bir örnektir. USB belleklerin yaygınlığı arttıkça, saldırganlar da bu küçük cihazları gizli malware taşıma araçları olarak kullanmaya başladı. Bir USB bellek takıldığında, işletim sistemi otomatik olarak içeriklerini tarar ve çalıştırır; bu da kötü amaçlı yazılımların hızlıca yayılmasına yol açar. Bu makalede, USB belleklerin neden bilgisayara takılmaması gerektiği, tarihsel gelişim, uzman görüşleri, pratik önlemler ve sık yapılan hatalar detaylı bir şekilde ele alınacaktır. Okuyucular, USB belleklerle ilgili bilinmesi gerekenleri öğrenerek sistemlerini koruyabileceklerdir.
Temel Kavramlar ve Tanımlar
USB bellek, Universal Serial Bus (USB) arayüzü üzerinden çalışan taşınabilir veri depolama cihazıdır. Sık kullanılan biçim, flash bellek tekniğine dayanır ve genellikle 8 GB ile 512 GB arasında kapasiteler sunar. USB belleklerin bir diğer özelliği, düşük güç tüketimi ve yüksek veri transfer hızlarıdır.
Ancak, bu avantajlarla birlikte getirdiği riskler de göz ardı edilmemelidir. Bir USB bellek takıldığında, işletim sistemi otomatik olarak “AutoPlay” özelliği ile içindeki dosyaları tarar ve çalıştırır. Bu, kötü amaçlı yazılımların (virüs, trojan, ransomware vb.) hızlı bir şekilde yayılmasına olanak tanır.
USB bellekler, “USB Exploit” olarak adlandırılan saldırı yöntemlerinde sıkça kullanılır. Saldırgan, bir USB bellek içine kötü amaçlı kod yerleştirir; kullanıcı cihazı taktığında, kod otomatik olarak çalışır ve system dâhilinde gizli bir açılım yaratır.
Böyle bir durum, bilgisayarın bütünlüğünü, gizliliğini ve veri güvenliğini ciddi şekilde tehdit eder. Bu nedenle, USB bellek takmadan önce dikkatli bir değerlendirme yapmak esastır.
USB Belleklerin Görünen Düzeydeki Tehditler
USB bellekler, dışarıdan yararlı görünebilir; ancak içlerinde gizli olarak zararlı betikler barındırabilir. En yaygın tehdit, “USB Dropper” adı verilen bir teknikle gerçekleşir. Bu teknik, USB bellek içerisine tek bir zararlı dosya yerleştirir; bu dosya takıldığında, sistemdeki güvenlik duvarını geçerek arka planda çalışmaya başlar.
Bir diğer tehdit, “USB Rubber Ducky” gibi cihazları kullanarak, kullanıcıyı kandırmak ve komut dosyalarını otomatik olarak çalıştırdırmaktır. Bu tür saldırılar, kullanıcıların bilinçsizce USB belleklerini açmasına dayanır.
USB bellekler aynı zamanda “USB Killer” gibi fiziksel saldırgan cihazlarıyla da tehlike arz eder. Bu cihaz, yüksek gerilim üretir ve USB portunu hasar getirir, böylece bilgisayarın kendine zarar vermesine yol açar.
Sonuç olarak, USB belleklerin üzerindeki tehdit, görünürlüğün ötesinde derin bir risk taşır. Sistem yöneticileri ve son kullanıcılar, bu tür tehditlere karşı koruma stratejileri geliştirmelidir.
Tarihsel Gelişim ve Güncel Durum
İlk USB bellek modelleri 1991 yılında piyasaya sürülmeye başlandı ve o zamandan beri popülerlikleri sürdü. 2000’li yılların başında flash bellek fiyatları düşmeye başladı, bu da USB bellek kullanımının yaygınlaşmasına yol açtı.
1998 yılında “USB 1.1” sürümü, veri transfer hızını 12 Mbps’ye çıkardı; 2000’de ise “USB 2.0” 480 Mbps hızına ulaşarak performansı artırdı. 2008’de tanıtılan “USB 3.0” (SuperSpeed) 5 Gbps hızına kadar yükseldi. Bu gelişmeler, cihazların hem daha hızlı hem de daha fazla veri taşıma kapasitesi sunmasına olanak tanıdı.
Ancak, bu gelişmelerle beraber güvenlik açıkları da arttı. 2016’da “USB Exploit” adlı bir araştırma, USB belleklerin otomatik çalıştırma özelliğinin kötüye kullanılabileceğini ortaya koydu. 2022’de ise “USB Killer” cihazları, saldırganların fiziksel zarar verme yöntemlerini yeniden gözden geçirdi.
Günümüzde, USB bellekler hem kişisel hem de kurumsal ortamlarda vazgeçilmez bir araç haline gelmiş olsa da, güvenlik protokolleri ve kullanıcı eğitimi eksikliği nedeniyle riskler devam etmektedir.
Uzman Görüşleri ve Araştırmalar
Bilim insanları ve siber güvenlik uzmanları, USB belleklerin “saldırgan tarafından kontrol edilebilen” bir araç olma potansiyelini vurgulamaktadır. 2023 yılında yayımlanan bir rapor, “USB belleklerin otomatik çalıştırma özelliğinin” en büyük zayıf nokta olduğunu belirtmişti.
Bir araştırma, “USB bellek” kullanımının %68’de kullanıcıların bu cihazları şüpheyle karşılamadığını, ancak %32’sinin güvenlik önlemlerini göz ardı ettiğini ortaya koydu. 2024’te yapılan bir anket, “USB bellek” güvenliği konusunda farkındalığın hâlâ düşük olduğunu göstermektedir.
Uzmanlar, bu eksikliğin üstesinden gelmek için “AutoPlay” özelliğini devre dışı bırakmanın, “USB bellek” kullanımını kontrol altına almanın en etkili yol olduğunu savunuyor. Ayrıca, “USB bellek”leri sadece güvenilir kaynaklardan temin etmeyi öneriyor.
Pratik Uygulamalar ve Gerçek Örnekler
Kurumsal ortamlarda, “USB bellek” kullanımını sınırlayan politikalar yaygınlaşmıştır. Örneğin, bir bankada çalışanlar, sadece şirketin onayladığı USB bellekleri kullanmak zorundadır. Bu sayede, kötü amaçlı yazılımların yayılma ihtimali azaltılmıştır.
Bir diğer örnek, “USB bellek”leri otomatik olarak tarayan bir antivirüs programının kullanılmasıdır. 2022 yılında, bir haber ajansı, “USB bellek” tarama özelliğini etkinleştirdikten sonra, şirket içi kötü amaçlı yazılım bulaşma olaylarını %90 oranında azalttığını bildirdi.
Kişisel kullanıcılar için ise, “USB bellek”leri takmadan önce, “Dosya Gezgini” üzerinden dosya tipini kontrol etmek ve “Güvenli Çıkart” seçeneğini kullanmak, otomatik çalıştırma riskini azaltır.
Bir diğer pratik uygulama, “USB bellek”leri takmadan önce “Güvenlik Duvarı” ve “Antivirüs” güncellemelerinin yapılmasıdır. Bu, potansiyel tehditleri erken aşamada tespit etmeye yardımcı olur.
Hatalar ve Dikkat Edilmesi Gerekenler
En yaygın hata, “AutoPlay” özelliğini kapatmadan USB bellek takmaktır. Bu özellik, dosyaları otomatik olarak açar ve kötü amaçlı yazılımın yayılmasına izin verir.
Diğer bir hata, “USB bellek”leri güvenilir olmayan kaynaklardan temin etmektir. Özellikle, kamu Wi-Fi hotspot’ları veya açılış noktalarında bulunan USB bellekler, saldırganlar tarafından zararlı yazılımlarla donatılmış olabilir.
Üçüncü hata, “USB bellek”leri sadece fiziksel olarak çıkarırken, sistemin kapatılmasını unutmaktır. Bu durumda, “USB bellek”deki gizli dosyalar, sistem kapatıldıktan sonra bile çalışmaya devam edebilir.
Son olarak, “USB bellek”leri yalnızca belirli bir işletim sistemiyle sınırlamak, farklı platformlarda da risk yaratır. Örneğin, Windows ve macOS için ayrı güvenlik önlemleri alınmalıdır.
Uzman Önerileri ve İpuçları
– AutoPlay’i devre dışı bırakın: Çoğu işletim sisteminde “AutoPlay” ayarını kapatmak, otomatik çalıştırmayı engeller.
– Güvenilir kaynaklardan temin edin: USB bellekleri yalnızca güvenilir satıcılardan alın.
– Antivirüs güncellemeleri yapın: Güncel bir antivirüs programı, USB bellek üzerinden gelen tehditleri tespit eder.
– USB bellekleri takmadan önce tarayın: “USB bellek”i takmadan önce bir tarama programı ile kontrol edin.
– Şifre koruması uygulayın: Özellikle hassas verilerin bulunduğu USB belleklerde şifre koruması kullanın.
– Yedekleme yapın: Önemli dosyaları düzenli olarak yedekleyin; böylece veri kaybı durumunda kurtarma imkanı bulunur.
– Kullanıcı eğitimi verin: Çalışanlara USB bellek kullanımının riskleri hakkında eğitim verin.
– USB portlarını fiziksel olarak kısıtlayın: Kritik sunucularda, USB portlarını fiziksel olarak kapatın.
– İzleme yazılımları kullanın: Sisteminizdeki USB etkinliğini izleyen yazılımlar kurun.
– Yedekleme planı oluşturun: Düzenli yedekleme planı ile veri kaybına karşı önlem alın.
Sıkça Sorulan Sorular
USB bellek takıldığında sistem otomatik olarak ne yapar?
USB bellek takıldığında, işletim sistemi “AutoPlay” özelliği ile cihazın içindeki dosyaları tarar. Eğer dosyalar otomatik olarak çalıştırılmaya izin verilmişse, sistem komut dosyalarını çalıştırır ve bu da kötü amaçlı yazılım bulaşmasına yol açabilir.
USB bellekleri nasıl güvenli bir şekilde çıkarırım?
USB bellekleri çıkarmadan önce, “Güvenli Çıkart” seçeneğini kullanın. Bu, cihazın tamamen kapatılmasını sağlar ve veri bütünlüğünü korur.
Sonuç
USB bellekler, veri taşımada büyük kolaylık sağlarken aynı zamanda ciddi güvenlik riskleri taşır. “USB bellek” takıldığında otomatik çalıştırma özelliği, saldırganların sistemlerin kontrolünü ele geçirmesine olanak tanır. Tarihsel gelişim ve uzman görüşleri, bu risklerin artmakta olduğunu gösteriyor.
Pratik önlemler, doğru politikalar ve kullanıcı eğitimi, USB belleklerin güvenli kullanımını sağlamada kritik rol oynar. AutoPlay özelliğini devre dışı bırakmak, güvenilir kaynaklardan temin etmek ve antivirüs güncellemelerini sürdürmek, önemli adımlardır.
Sonuç olarak, bilgisayara rastgele bir USB bellek takmadan önce, potansiyel tehditleri düşünmek ve gerekli önlemleri almak, veri güvenliğini ve sistem bütünlüğünü korur.